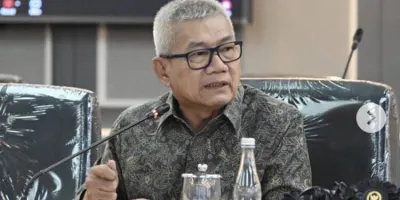
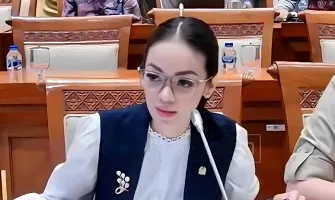
telusur.co.id - Anggota Komisi I DPR RI Fraksi PDI Perjuangan Sarifah Ainun Jariyah meminta desain pengawasan dalam Rancangan Undang-Undang Keamanan dan Ketahanan Siber (RUU KKS) mampu menjaga keseimbangan antara kewenangan negara menghadapi ancaman siber dan perlindungan ruang privat masyarakat.
Menurut Sarifah, negara memang membutuhkan kewenangan untuk memantau anomali trafik siber, tetapi kewenangan tersebut harus disertai mekanisme pengawasan yang kuat agar tidak membuka celah terhadap pelanggaran privasi warga.
Hal itu disampaikan Sarifah dalam Rapat Dengar Pendapat Umum (RDPU) Panja RUU KKS Komisi I DPR RI, Selasa (6/10/2026).
Sarifah menilai persoalan tersebut menjadi semakin penting karena ancaman siber memiliki karakter yang cepat dan dapat terjadi secara real-time. Karena itu, mekanisme pengawasan tidak boleh dirancang terlalu panjang hingga menghambat pemerintah dalam merespons serangan atau anomali siber.
“Saya sepakat bahwa dalam negara demokrasi, kewenangan negara tidak boleh terlalu jauh masuk ke dalam ruang privat. Namun di sisi lain, kita juga berhadapan dengan karakter ancaman siber yang cepat,” kata Sarifah.
Ia kemudian meminta penjelasan lebih konkret mengenai konsep independent oversight atau pengawasan independen terhadap kewenangan negara dalam melakukan pemantauan siber.
Sarifah mempertanyakan apakah tindakan pemantauan harus terlebih dahulu memperoleh persetujuan pengadilan atau dimungkinkan menggunakan mekanisme post-factum review, yakni pemeriksaan oleh lembaga peradilan setelah tindakan dilakukan dalam kondisi tertentu.
Menurutnya, pilihan desain pengawasan tersebut harus mempertimbangkan kebutuhan respons cepat terhadap ancaman siber.
“Bagaimana desainnya agar mekanisme tersebut tidak justru memperlambat respons terhadap ancaman siber yang sifatnya real-time?” ujarnya.
Sarifah juga meminta akademisi memberikan gambaran mengenai model independent oversight yang paling tepat diterapkan di Indonesia. Apakah diperlukan lembaga independen khusus, memanfaatkan lembaga yang sudah ada, atau mengembangkan mekanisme pengawasan internal di masing-masing institusi.
Tak hanya itu, ia mendorong adanya studi perbandingan dari negara lain yang telah memiliki mekanisme pengawasan terhadap kewenangan siber. Studi tersebut dinilai penting agar Indonesia tidak membangun norma tanpa mempertimbangkan praktik yang telah berjalan di negara lain.
“Negara mana saja yang menurut Prof paling relevan untuk dijadikan rujukan di Indonesia, bagaimana mekanisme pengawasannya dan apa pelajaran yang perlu kita ambil ketika merumuskan norma dalam RUU KKS,” katanya.
Minta Pelapor Insiden Siber Tak Dihantui Jerat Hukum
Selain soal pengawasan kewenangan negara, Sarifah menyoroti perlindungan hukum bagi penyedia sistem yang melaporkan insiden maupun anomali siber.
Ia meminta pandangan pelaku industri, termasuk asosiasi seperti APJI dan IDPRO, yang dinilai memahami langsung persoalan operasional serta risiko hukum yang dihadapi penyedia sistem ketika terjadi insiden siber.
Sarifah menyinggung rekomendasi dalam matriks pemetaan RUU KKS mengenai klausul safe harbor serta masukan industri terkait integrasi mekanisme pelaporan insiden.
Menurutnya, kewajiban pelaporan harus dirancang sedemikian rupa agar tidak menimbulkan ketakutan di kalangan penyedia sistem. Jangan sampai pihak yang seharusnya menjadi bagian dari solusi justru enggan melapor karena khawatir informasi yang disampaikan berujung pada sanksi hukum.
“Jangan sampai kita membangun kewajiban pelaporan yang justru membuat penyedia sistem berpikir dua kali untuk melakukan pelaporan insiden karena khawatir pelaporan insiden kemudian digunakan untuk menjerat mereka secara hukum,” tegasnya.
Karena itu, Sarifah meminta agar RUU KKS memberikan kepastian hukum bagi penyedia sistem yang melaporkan insiden secara cepat, jujur, transparan, dan beritikad baik.
Ia mempertanyakan perlunya norma yang menegaskan bahwa informasi dalam laporan insiden tidak dapat dijadikan dasar pemidanaan maupun sanksi administratif terhadap pelapor, sepanjang tidak ditemukan unsur kesengajaan, manipulasi informasi, atau penyembunyian fakta material.
Menurut Sarifah, perlindungan tersebut penting untuk membangun keberanian penyedia sistem dalam melaporkan setiap anomali dan insiden siber sedini mungkin.
Ia mencontohkan posisi APJI yang memiliki infrastruktur pemantauan keamanan siber. Ketika infrastruktur tersebut menemukan anomali atau insiden lalu melaporkannya kepada pemerintah sebagai bentuk tanggung jawab, laporan tersebut semestinya tidak otomatis menjadi dasar untuk menjerat penyedia sistem secara hukum.
“Jangan sampai ketika APJI menemukan anomali atau insiden siber, kemudian melaporkannya kepada pemerintah sebagai bentuk tanggung jawab, justru hal tersebut menjadi pintu masuk untuk menjerat APJI atau penyedia sistem secara hukum,” pungkas Sarifah.